Domain ftpl.de kaufen?
Wir ziehen mit dem Projekt
ftpl.de um.
Sind Sie am Kauf der Domain
ftpl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ftpl.de kaufen?
Ist und Schwachstellenanalyse?
Was ist eine Schwachstellenanalyse? Eine Schwachstellenanalyse ist ein Prozess, bei dem potenzielle Schwachstellen in einem System, einer Organisation oder einem Prozess identifiziert und bewertet werden. Ziel ist es, potenzielle Risiken und Bedrohungen frühzeitig zu erkennen und geeignete Maßnahmen zur Risikominimierung zu ergreifen. Eine Schwachstellenanalyse kann in verschiedenen Bereichen durchgeführt werden, wie z.B. in der Informationssicherheit, im Qualitätsmanagement oder im Projektmanagement. Durch eine systematische Analyse können Schwachstellen frühzeitig behoben und die Sicherheit und Effizienz eines Systems verbessert werden. **
Wie kann eine umfassende Schwachstellenanalyse dazu beitragen, die Sicherheit und Effizienz eines Systems zu verbessern? Welche Methoden und Werkzeuge werden für eine erfolgreiche Schwachstellenanalyse eingesetzt?
Eine umfassende Schwachstellenanalyse kann dazu beitragen, potenzielle Sicherheitslücken und Schwachstellen in einem System aufzudecken, um diese gezielt zu beheben und die Sicherheit zu erhöhen. Durch die Identifizierung von Schwachstellen können auch Effizienzprobleme aufgedeckt und behoben werden, um die Leistung des Systems zu optimieren. Für eine erfolgreiche Schwachstellenanalyse werden verschiedene Methoden und Werkzeuge eingesetzt, wie zum Beispiel Penetrationstests, Vulnerability Scans, Code-Analysen, Sicherheitsaudits und Sicherheitsrichtlinien. Diese helfen dabei, Schwachstellen zu identifizieren, zu bewerten und Maßnahmen zur Behebung oder Abschwächung der Risiken zu entwickeln **
Ähnliche Suchbegriffe für Schwachstellenanalyse
Top-Angebote
Produkte zum Begriff Schwachstellenanalyse:
-
Protokoll Analysatoren USB-TMAP2-M03-X Teledyne LeCroy USB-TMAP2-M03-X NetzwerkDer Mercury T2C erweitert den kleinsten und preiswertesten hardwarebasierten USB 2.0 Protokollanalysator der Branche um USB-C® und Power Delivery 2.0 & 3.0 Unterstützung. Der Mercury T2C kombiniert die de-facto Standard CATC Trace Anzeige, USB Class Decodierung und Power Delivery 2.0 & 3.0 Unterstützung in einem Analysator, der in eine Hemdtasche passt. Der Mercury T2C im Taschenformat unterstützt die Standards USB-C® und Power Delivery 2.0 & 3.0, einschließlich der Erfassung und Dekodierung aller Pakete über den neuen USB-C® Configuration Channel (CC). Der Mercury T2C ist der kleinste und preiswerteste hardwarebasierte USB-Protokollanalysator der Branche. Der Mercury T2C Analyzer im Taschenformat enthält neue Adapter, die es dem Anwender ermöglichen, den Mercury T2C mit seinen vorhandenen Geräten und Hosts zu nutzen, wodurch ein Analysator entsteht, der sowohl abwärtskompatibel als auch zukunftssicher ist. Dank Teledyne LeCroys umfassender USB-Erfahrung profitieren Anwender von dem vertrauten und einfach zu bedienenden CATC Trace.6402,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lenovo USB 3.0 to Ethernet Adapter Digital/Daten Netzwerk (4X90S91830)Produktbeschreibung: Lenovo ThinkPad USB 3.0 Ethernet adapter - Netzwerkadapter - USB 3.0 - Gigabit Ethernet, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): SuperSpeed USB 3.0, Ports: Gigabit Ethernet, Abmessungen (Breite x Tiefe x Höhe): 5 cm 3 cm, Kabellänge: 18 cm, Lokalisierung: Australien, Neuseeland, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: IEEE 802.3, IEEE 802.3u, IEEE 802.3x, IEEE 802.3az, Entwickelt für: ThinkSmart Hub 11H119,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VALUE USB3.0 Gigabit Konverter+ Hub 3x Digital/Daten Netzwerk (12.99.1116)Produktbeschreibung: VALUE - Netzwerkadapter - USB-C 3.1 - USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): USB-C 3.1, Ports: USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Abmessungen (Breite x Tiefe x Höhe): 3,5 cm x 32 cm x 1,8 cm, Gewicht: 32 g, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: USB 3.1, USB 3.0, Systemanforderungen: Microsoft Windows XP / 7 / 8, Apple MacOS X 10.x42,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VALUE USB 2.0 Verlängerungüber RJ45 Digital/Daten Netzwerk 50 m (12.99.1123)Produktbeschreibung: VALUE - USB-Erweiterung - USB, USB 2.0, Gerätetyp: USB-Erweiterung, Formfaktor: Extern, Data Link Protocol: USB, USB 2.0, Maximaler Übertragungsbereich: 50 m75,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine Schwachstellenanalyse dabei helfen, die Sicherheit und Effizienz eines Systems zu verbessern?
Eine Schwachstellenanalyse identifiziert potenzielle Sicherheitslücken im System, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitsrisiken minimiert und die Integrität des Systems gewährleistet werden. Zudem ermöglicht die Analyse eine Optimierung der Prozesse und Ressourcennutzung, um die Effizienz des Systems zu steigern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **

Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Top-Angebote
Produkte zum Begriff Schwachstellenanalyse:
-
Protokoll Analysatoren ETHERTEST-CP Teledyne LeCroy 2014-21000-000 NetzwerkDieser funktionsreiche Protokollanalysator bietet eine Reihe von Protokolldecodierungen und eine umfassende Reihe von Netzwerkstatistiken, die heute von Kommunikations- und Netzwerkprofis gefragt sind. In Anwendungen, die vom Finanzwesen bis zur Fertigung reichen, verdrängen Hochgeschwindigkeits-Ethernet-Netzwerke serielle Datenkommunikationsnetzwerke mit geringerer Geschwindigkeit, um Geräte wie Zähler, Messgeräte, Sensoren, Transaktionsendgeräte, Betriebsanlagen und andere Netzwerkgeräte miteinander zu verbinden.2419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3505,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren USB-TMAP2-M03-X Teledyne LeCroy USB-TMAP2-M03-X NetzwerkDer Mercury T2C erweitert den kleinsten und preiswertesten hardwarebasierten USB 2.0 Protokollanalysator der Branche um USB-C® und Power Delivery 2.0 & 3.0 Unterstützung. Der Mercury T2C kombiniert die de-facto Standard CATC Trace Anzeige, USB Class Decodierung und Power Delivery 2.0 & 3.0 Unterstützung in einem Analysator, der in eine Hemdtasche passt. Der Mercury T2C im Taschenformat unterstützt die Standards USB-C® und Power Delivery 2.0 & 3.0, einschließlich der Erfassung und Dekodierung aller Pakete über den neuen USB-C® Configuration Channel (CC). Der Mercury T2C ist der kleinste und preiswerteste hardwarebasierte USB-Protokollanalysator der Branche. Der Mercury T2C Analyzer im Taschenformat enthält neue Adapter, die es dem Anwender ermöglichen, den Mercury T2C mit seinen vorhandenen Geräten und Hosts zu nutzen, wodurch ein Analysator entsteht, der sowohl abwärtskompatibel als auch zukunftssicher ist. Dank Teledyne LeCroys umfassender USB-Erfahrung profitieren Anwender von dem vertrauten und einfach zu bedienenden CATC Trace.6402,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lenovo USB 3.0 to Ethernet Adapter Digital/Daten Netzwerk (4X90S91830)Produktbeschreibung: Lenovo ThinkPad USB 3.0 Ethernet adapter - Netzwerkadapter - USB 3.0 - Gigabit Ethernet, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): SuperSpeed USB 3.0, Ports: Gigabit Ethernet, Abmessungen (Breite x Tiefe x Höhe): 5 cm 3 cm, Kabellänge: 18 cm, Lokalisierung: Australien, Neuseeland, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: IEEE 802.3, IEEE 802.3u, IEEE 802.3x, IEEE 802.3az, Entwickelt für: ThinkSmart Hub 11H119,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist und Schwachstellenanalyse?
Was ist eine Schwachstellenanalyse? Eine Schwachstellenanalyse ist ein Prozess, bei dem potenzielle Schwachstellen in einem System, einer Organisation oder einem Prozess identifiziert und bewertet werden. Ziel ist es, potenzielle Risiken und Bedrohungen frühzeitig zu erkennen und geeignete Maßnahmen zur Risikominimierung zu ergreifen. Eine Schwachstellenanalyse kann in verschiedenen Bereichen durchgeführt werden, wie z.B. in der Informationssicherheit, im Qualitätsmanagement oder im Projektmanagement. Durch eine systematische Analyse können Schwachstellen frühzeitig behoben und die Sicherheit und Effizienz eines Systems verbessert werden. **
-
Wie kann eine umfassende Schwachstellenanalyse dazu beitragen, die Sicherheit und Effizienz eines Systems zu verbessern? Welche Methoden und Werkzeuge werden für eine erfolgreiche Schwachstellenanalyse eingesetzt?
Eine umfassende Schwachstellenanalyse kann dazu beitragen, potenzielle Sicherheitslücken und Schwachstellen in einem System aufzudecken, um diese gezielt zu beheben und die Sicherheit zu erhöhen. Durch die Identifizierung von Schwachstellen können auch Effizienzprobleme aufgedeckt und behoben werden, um die Leistung des Systems zu optimieren. Für eine erfolgreiche Schwachstellenanalyse werden verschiedene Methoden und Werkzeuge eingesetzt, wie zum Beispiel Penetrationstests, Vulnerability Scans, Code-Analysen, Sicherheitsaudits und Sicherheitsrichtlinien. Diese helfen dabei, Schwachstellen zu identifizieren, zu bewerten und Maßnahmen zur Behebung oder Abschwächung der Risiken zu entwickeln **
-
Wie kann eine Schwachstellenanalyse dabei helfen, die Sicherheit und Effizienz eines Systems zu verbessern?
Eine Schwachstellenanalyse identifiziert potenzielle Sicherheitslücken im System, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitsrisiken minimiert und die Integrität des Systems gewährleistet werden. Zudem ermöglicht die Analyse eine Optimierung der Prozesse und Ressourcennutzung, um die Effizienz des Systems zu steigern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
Ähnliche Suchbegriffe für Schwachstellenanalyse
-
VALUE USB3.0 Gigabit Konverter+ Hub 3x Digital/Daten Netzwerk (12.99.1116)Produktbeschreibung: VALUE - Netzwerkadapter - USB-C 3.1 - USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): USB-C 3.1, Ports: USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Abmessungen (Breite x Tiefe x Höhe): 3,5 cm x 32 cm x 1,8 cm, Gewicht: 32 g, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: USB 3.1, USB 3.0, Systemanforderungen: Microsoft Windows XP / 7 / 8, Apple MacOS X 10.x42,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VALUE USB 2.0 Verlängerungüber RJ45 Digital/Daten Netzwerk 50 m (12.99.1123)Produktbeschreibung: VALUE - USB-Erweiterung - USB, USB 2.0, Gerätetyp: USB-Erweiterung, Formfaktor: Extern, Data Link Protocol: USB, USB 2.0, Maximaler Übertragungsbereich: 50 m75,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
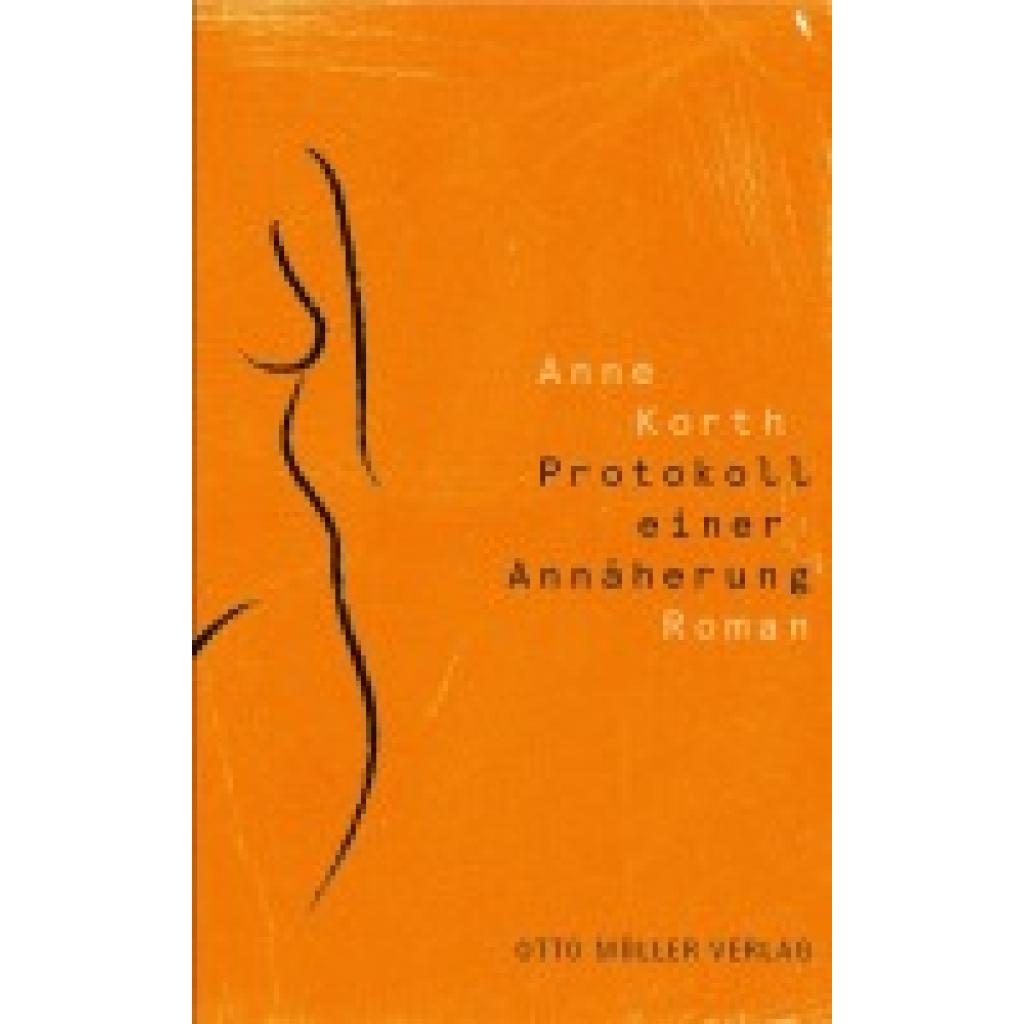
Korth, Anne: Protokoll einer AnnäherungProtokoll einer Annäherung , Marie verbringt die Semesterferien mit ihrer besten Freundin Sara am See, in Cafés oder in der Bibliothek. Dort trifft sie auf Robert, den sie über einige Tage hinweg beobachtet, bevor sie ihm ihre Handynummer in den Fahrradkorb legt. Robert meldet sich, doch über der sich entwickelnden Liebe liegt ein Schatten, der Marie durch die Straßen verfolgt, vorbeihuscht am See, von Baum zu Baum pirscht, kommt, um sie zu holen. Marie erzählt Robert von der vorangegangenen Beziehung zu K. und dem Übergriff. Wenn sie Robert küsst, kommt ihr K. in den Sinn. Und dann ist da noch jemand anwesend, anfangs geisterhaft, körperlos: ein Ich, das sich selbst als Erzählerin der Geschichte von Marie bekannt macht und den Verlauf der Liebesgeschichte des jungen Paares in protokollartigen Episoden schildert. Sie begleitet sie durch ihren Alltag, der zwischen spielerischer Leichtigkeit und destruktiver Unnahbarkeit schwankt, bis sie selbst ein Teil der Geschichte wird. In ihrem herausragenden Debütroman geht Anne Korth der Frage nach, ob ihre Protagonistin nach einer erlebten Gewalterfahrung wieder in die Gegenwart zurückfinden kann, in der die Liebe nicht mehr ein Ort der möglichen Bedrohung ist und ein Schatten eben nur dieser dunkle Bereich neben dem eigenen Körper, wenn er im Licht steht. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240924, Produktform: Leinen, Autoren: Korth, Anne, Seitenzahl/Blattzahl: 141, Keyword: Annäherung; Gegenwart; Gewalt; Kaleidoskop; Körper; Protokoll; Schatten; Schönheit, Fachschema: Deutsche Belletristik / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 131, Höhe: 17, Gewicht: 264, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Tin: Linke Daten, Rechte DatenLinke Daten, Rechte Daten , Warum wir nur das sehen, was wir sehen wollen , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220402, Produktform: Leinen, Autoren: Fischer, Tin, Seitenzahl/Blattzahl: 240, Themenüberschrift: BUSINESS & ECONOMICS / Statistics, Keyword: Statistiken; Gefühlte Wahrheit; Wahrheit; Fake News; Gesundheit; Gesellschaft; Grüne; Umwelt; Klima; Wirtschaft; Geld; Politik; Mario Mensch; Wirtschaftsstatistik; Statistik; Einwanderung, Fachschema: Analyse / Datenanalyse~Datenanalyse~Migration (soziologisch)~Wanderung (soziologisch)~Zuwanderung~Forschung (wirtschafts-, sozialwissenschaftlich) / Sozialforschung~Sozialforschung~Empirische Sozialforschung~Sozialforschung / Empirische Sozialforschung~Umwelt / Politik, Wirtschaft, Planung~Ökonometrie~Statistik / Wirtschaftsstatistik~Wirtschaftsstatistik, Fachkategorie: Datenanalyse, allgemein~Sozialforschung und -statistik~Grüne Politik / Ökopolitik / Umweltschutz~Ökonometrie und Wirtschaftsstatistik~Wahrscheinlichkeitsrechnung und Statistik, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Migration, Einwanderung und Auswanderung, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 215, Breite: 144, Höhe: 26, Gewicht: 402, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 267813525,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.